Estafas por WhatsApp: la app que concentra un tercio de los casos
El phishing es la modalidad de ciberdelito más usada en Argentina, y su principal vehículo es WhatsApp: alrededor de un tercio de los casos reportados llegan por ahí, seguido por el correo electrónico y las llamadas telefónicas.
La razón es simple. WhatsApp es la app que usamos todos los días, donde ya está tu familia, tu trabajo y tu banco. Un mensaje ahí no despierta la sospecha que despertaría un correo de un remitente raro.
A diferencia de otras modalidades, es muy fácil caer en esta estafa. Te cuento el orden en que normalmente ocurre.
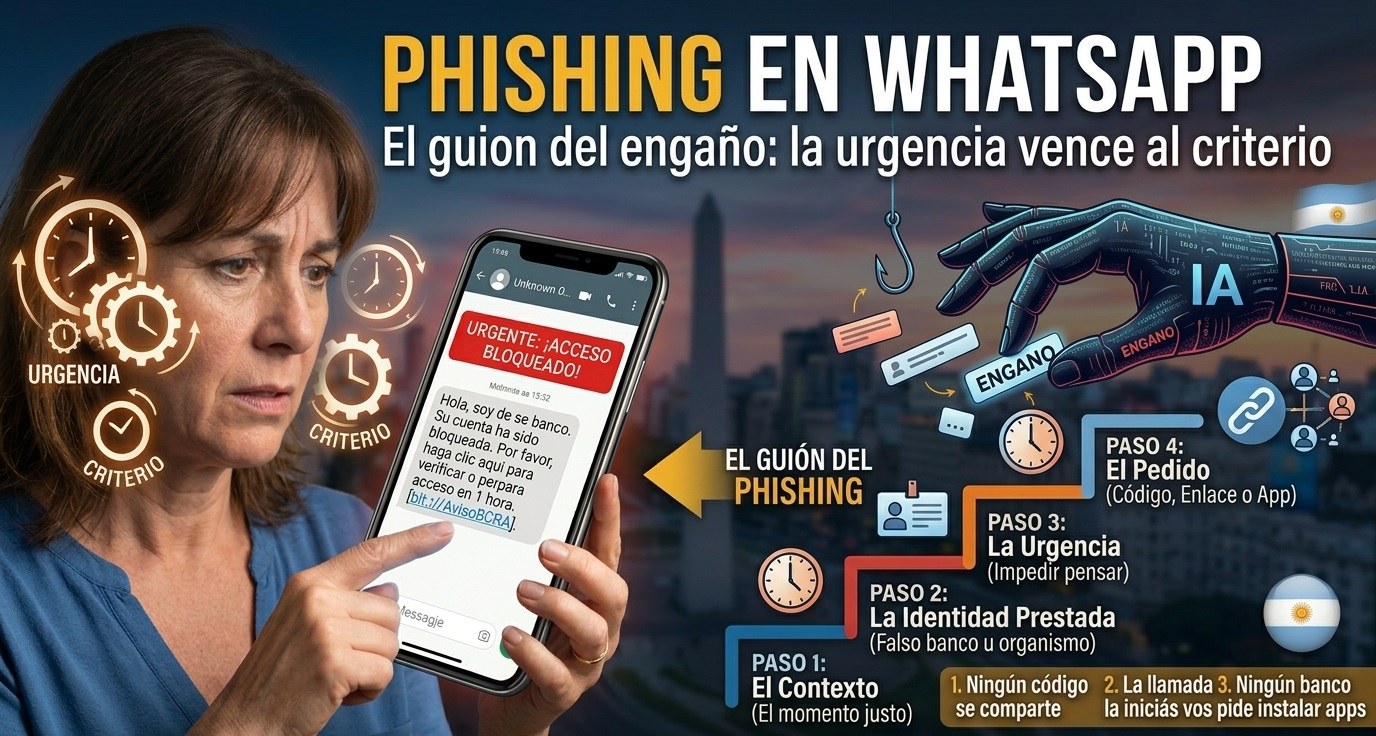
Paso 1: el contexto
El mensaje no llega al azar. Llega cuando tiene sentido que llegue.
Después de una compra online, cerca del vencimiento de un servicio, en fechas de cobro de haberes, cuando hay un trámite masivo en curso. Los datos que lo permiten salen de filtraciones previas, de bases compradas o simplemente de lo que publicás sin pensarlo.
El estafador no necesita saber mucho. Le alcanza con acertar el momento.
Paso 2: la identidad prestada
El remitente se presenta como una entidad que tiene autoridad sobre vos: el banco, un organismo público, una empresa de servicios.
Suelen aparecer con foto de perfil institucional y un nombre creíble. El número no coincide con el oficial, pero casi nadie verifica un número de teléfono antes de leer un mensaje.
Dato para tener presente: el Banco Central no presta servicios bancarios al público. No ofrece créditos, ni inversiones, ni promociones, ni pide datos por teléfono, correo, redes o mensajería. Cualquier mensaje que diga venir del BCRA con una oferta es falso por definición.
Paso 3: la urgencia
Acá está el corazón del engaño.
“Detectamos un movimiento no autorizado.” “Tu cuenta será bloqueada en 24 horas.” “Hay un problema con tu transferencia.”
La urgencia no es un adorno: es el mecanismo. Su función es impedir que uses el criterio que usarías con tiempo. Bajo presión, la gente actúa primero y piensa después. Todo el guion está construido alrededor de ese efecto.
Una variante frecuente invierte el marco y en lugar de amenaza ofrece beneficio: un reintegro, un premio, un plan al que fuiste seleccionado. Cambia el tono, pero no la estructura.
Paso 4: el pedido
Es el momento en que el engaño se convierte en robo. Toma tres formas.
El código. Te dicen que van a mandarte un código de verificación y que lo repitas para confirmar tu identidad. Ese código es el que WhatsApp o tu banco envían para autorizar un acceso. Al compartirlo les estás entregando la entrada a tu WhatsApp o a tu cuenta bancaria. Nunca compartas esos códigos con nadie: ningún empleado real del banco ni de WhatsApp los necesita.
El enlace. Un sitio que replica la pantalla de login de tu banco. Ingresás usuario y clave, y quedan del otro lado. Los dominios suelen tener variaciones mínimas respecto del real: una letra cambiada, un guion de más, una extensión distinta.
La aplicación. La más grave. Te piden instalar una app “para verificar identidad” o “resolver un problema con la cuenta”. Es software de acceso remoto: le da al estafador control del teléfono. Entra a tu homebanking y opera desde tu propio dispositivo, con tu sesión abierta.
Esta última modalidad motivó una alerta específica del Banco Central, que fue categórico: los bancos y los organismos públicos nunca piden instalar aplicaciones externas para hacer trámites.
Paso 5: la cadena
Si lo que tomaron fue tu cuenta de WhatsApp, no termina ahí.
Ahora tienen tu lista de contactos y tu identidad. El mensaje siguiente sale desde tu número, hacia tu familia, pidiendo plata prestada por una urgencia. Y funciona mejor que el original, porque ellos todavía no saben que te robaron la cuenta.
Las estafas están evolucionando
Según reportes de la industria, en Argentina el volumen general de incidentes bajó alrededor de un 20%, pero las estafas de ingeniería social crecieron 183% y el uso de deepfakes 66%.
Esto significa menos ataques, pero más sofisticados.
Conviene leer esos números con cautela, porque provienen de empresas que venden soluciones antifraude y miden lo que sus propios clientes les permiten ver. Aun así, la dirección coincide con lo que reportan fiscalías y bancos. A medida que los controles técnicos mejoran, el ataque se corre hacia donde no hay parche posible: la persona.
Ya no alcanza con detectar un mensaje mal escrito. La próxima versión de este mismo guion llega con la voz de alguien que conocés.
Las tres reglas que resisten
Todo lo anterior se reduce a esto:
Ningún código se comparte. Nunca, con nadie, por ningún motivo. Un código de verificación es una llave.
La llamada la iniciás vos. Si te contactan diciendo ser tu banco, cortá y llamá al número que figura en tu tarjeta. No al que te pasaron, no devolviendo la llamada.
Ningún organismo pide instalar aplicaciones. Si te lo piden, es una estafa. Sin excepción.
Si ya pasó
El procedimiento completo, con los plazos y los canales de denuncia, está en nuestra guía sobre qué hacer si te estafaron.
Lo urgente: bloqueá los accesos, documentá todo antes de borrar nada y hacé el reclamo formal en el banco pidiendo número de reclamo.
Fuentes: alertas y recomendaciones del Banco Central de la República Argentina; Informe sobre Percepción de Seguridad Digital 2026 (CertiSur y D’Alessio IROL); informes de industria de Sumsub y BioCatch.
